
Implementación de sistemas de control de acceso basados en biometría vectorial facial en zonas de alta seguridad y exclusión de personal no autorizado, conforme a la Ley Orgánica de Protección de Datos Personales (LOPDP) y la Resolución N.º SPDP-SPD-2026-0039-R.
1. ANTECEDENTES Y MARCO NORMATIVO
El entorno de una clínica privada o centro médico conjuga una pluralidad de actores: empleados en relación de dependencia, médicos tratantes externos bajo facturación de honorarios, proveedores logísticos, contratistas, pacientes ambulatorios y hospitalizados, familiares, menores de edad, así como la concurrencia eventual de la Fuerza Pública y la atención a personas privadas de la libertad (PPL) o pacientes con perfiles de alto riesgo de seguridad.
La Resolución N.º SPDP-SPD-2026-0039-R, emitida por la Superintendencia de Protección de Datos Personales (SPDP) de la República del Ecuador, expidió la Norma General para el Tratamiento de Datos Biométricos. El marco regulatorio aplicable comprende:
- Constitución de la República del Ecuador (CRE): Artículos 66 numeral 19 (derecho a la protección de datos personales) y 92 (derechos de acceso, rectificación y eliminación de datos sensibles).
- Ley Orgánica de Protección de Datos Personales (LOPDP): Artículos 4 (definición de datos biométricos como datos sensibles), 25 (categorías especiales) y 26 (tratamiento de datos sensibles).
- Resolución N.º SPDP-SPD-2026-0039-R: Artículos relativos a definiciones técnicas (Art. 4), nivel de alto riesgo (Art. 5), bases de legitimación y consentimiento (Arts. 6 y 7), relaciones de asimetría significativa (Art. 8), imposibilidad técnica o fáctica (Art. 9), principios de necesidad y proporcionalidad (Arts. 12 y 13), diseño, seguridad y EIPD (Arts. 14, 15 y 16), prohibiciones en espacios públicos (Art. 20) y régimen para menores de edad (Arts. 21 y 22).
2. VIABILIDAD JURÍDICA: ACCESO EXCLUSIVO MEDIANTE BIOMETRÍA EN ÁREAS CRÍTICAS
2.1. Regla General vs. Excepción Aplicable al Sector Salud
La norma general dispone que todo tratamiento biométrico sustentado en el consentimiento obliga al responsable a ofrecer al titular un mecanismo alternativo equivalente no biométrico (tarjeta RFID, código PIN, credencial física) (Art. 7). Asimismo, en relaciones con asimetría de poder (como la existente entre empleador y trabajador), la regla general manda proveer una opción libre de biometría (Art. 8).
No obstante, los artículos 7, 8 (inciso final) y 9 consagran la excepción por imposibilidad técnica o fáctica, la cual exime a la institución de otorgar alternativas no biométricas cuando se demuestre de manera motivada en la Evaluación de Impacto de Protección de Datos (EIPD) que los medios ordinarios son manifiestamente insuficientes frente a riesgos graves (Art. 4.7, Art. 7, Art. 8 y Art. 9).
2.2. Supuestos que Configuran Imposibilidad Técnica o Fáctica en la Clínica
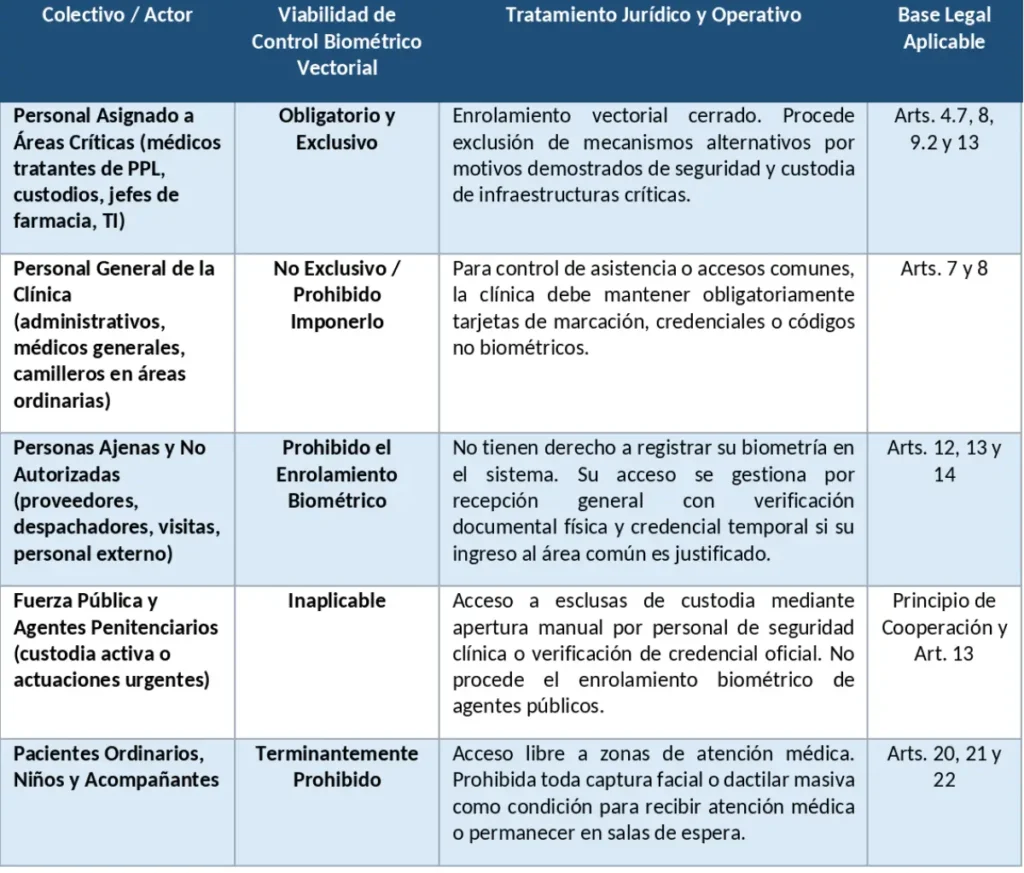
Conforme al Art. 9.2 de la Resolución, la exclusividad del acceso biométrico sin alternativa no biométrica es plenamente válida en:
- Salas de custodia médica de PPL y pacientes bajo riesgo de atentado: Donde las tarjetas o llaves son susceptibles de sustracción forzada, extravío o clonación, poniendo en peligro la vida del paciente, del personal médico y de terceros.
- Farmacia central y bodegas de sustancias sujetas a fiscalización (psicotrópicos y estupefacientes): Donde la trazabilidad biométrica resulta indispensable para evitar desvíos o fraudes de dispensación no delegables.
- Centro de Cómputo (Data Center) y archivo físico de historias clínicas: Custodia de la confidencialidad de datos de salud ultrasensibles de los pacientes frente a intrusiones no autorizadas.
- Zonas quirúrgicas restringidas y áreas de esterilización: Donde el contacto físico con teclados o lectores táctiles compromete la asepsia quirúrgica y la seguridad clínica del paciente.
3. TECNOLOGÍA VECTORIAL DE IDENTIFICACIÓN FACIAL: SALVAGUARDAS TÉCNICAS
El Art. 19 de la Resolución SPDP-SPD-2026-0039-R exige el cumplimiento de medidas reforzadas al utilizar tecnologías de reconocimiento facial. La implementación debe operar estrictamente bajo el esquema de análisis vectorial:
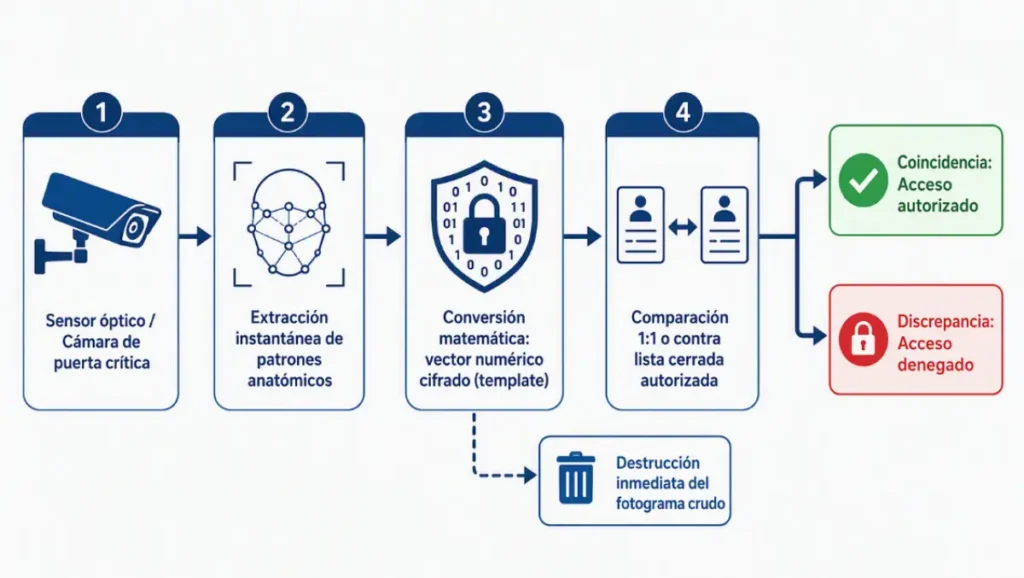
- Prohibición de retención de dato bruto: Conforme al Art. 4.8, el sistema debe estructurarse mediante plantillas biométricas matemáticas y codificadas. Queda expresamente prohibido almacenar en el servidor o terminal fotografías faciales en bruto o videos directos.
- Cifrado en reposo y en tránsito: Los vectores numéricos deben estar protegidos bajo algoritmos robustos (e.g., AES-256) que impidan la reconstrucción o ingeniería inversa del rostro original (Arts. 14 y 16).
- Delimitación perimetral del sensor (Art. 20): La captura de imagen debe estar confinada al umbral cerrado de la puerta de acceso. Está legalmente prohibido enfocar pasillos generales, áreas de recepción o salas de espera adyacentes que ejecuten reconocimiento facial masivo de transeúntes.
4. GESTIÓN DE ACTORES Y POLÍTICA DE EXCLUSIÓN
5. DERECHOS DE LOS TITULARES, INTERVENCIÓN HUMANA Y AUDITORÍA
- Protocolo de anulación por intervención humana (Art. 18): Ninguna puerta crítica hospitalaria puede depender de un bloqueo exclusivamente algorítmico automatizado. En caso de falsos rechazos biométricos (e.g., uso de mascarillas quirúrgicas de alta protección, alteraciones físicas temporales) o ante una emergencia médica que comprometa la vida del paciente, debe existir una llave de derivación supervisada o un mecanismo manual de apertura por parte del jefe de guardia o estación de enfermería.
- Deber de información transparente (Art. 17): En las esclusas y puertas restringidas deben colocarse avisos de privacidad visibles y comprensibles que expliquen la finalidad del sistema, la naturaleza de la plantilla vectorial procesada y la identidad del responsable.
- Plazo de retención y eliminación: Cuando un médico facturador, empleado o custodio cese en sus funciones o cambie de turno/área, su plantilla vectorial debe ser purgada de manera inmediata e irreversible de la base de datos (Art. 12 y Art. 14).
6. HOJA DE RUTA Y PLAN DE ACCIÓN INSTITUCIONAL
- Fase 1: Elaboración de la EIPD Específica: Redactar la Evaluación de Impacto del Tratamiento de Datos Personales justificando formalmente la «imposibilidad fáctica» de usar medios no biométricos en las puertas de farmacia central, centro de datos y esclusas de pacientes de riesgo (Arts. 5, 9 y 15).
- Fase 2: Homologación Tecnológica de Proveedores: Exigir al proveedor de hardware/software de control de acceso la certificación de que los dispositivos procesan y almacenan únicamente matrices matemáticas (vectores cifrados) y destruyen el fotograma capturado (Art. 4.8 y Art. 14).
- Fase 3: Formalización Contractual y Consentimientos: Incorporar cláusulas de tratamiento de datos biométricos en los contratos de los empleados y convenios de médicos prestadores que desempeñen funciones directas en dichas zonas críticas (Art. 7 y Art. 8).
- Fase 4: Protocolos de Contingencia y Revisión Anual: Emitir el protocolo operativo para ingreso manual supervisado frente a emergencias médicas o contingencias técnicas (Art. 18), y programar la auditoría obligatoria de la EIPD cada doce (12) meses (Art. 15).
Fase 5: Protocolo de Lista Negra / Alerta Temprana frente a Sujetos de Alto Riesgo y Coordinación con la Fuerza Pública
Esta fase norma el tratamiento de datos e imágenes de personas que han sido formalmente identificadas como peligrosas (e.g., con órdenes judiciales de captura, antecedentes de asaltos a casas de salud, medidas de alejamiento o requerimientos de autoridades competentes), asegurando la protección del personal y pacientes sin incurrir en infracciones a la normativa de protección de datos.
- 5.1. Base de Legitimación y Licitud del Tratamiento
- Excepción al consentimiento: El registro de datos de individuos identificados como amenazas no requiere consentimiento del titular, sustentándose en la protección del interés vital de pacientes y personal (Art. 7 LOPDP), el cumplimiento de órdenes judiciales o de autoridad competente (Art. 8, inc. final, de la Resolución N.º SPDP-SPD-2026-0039-R) y la prevención de delitos graves en infraestructuras de salud.
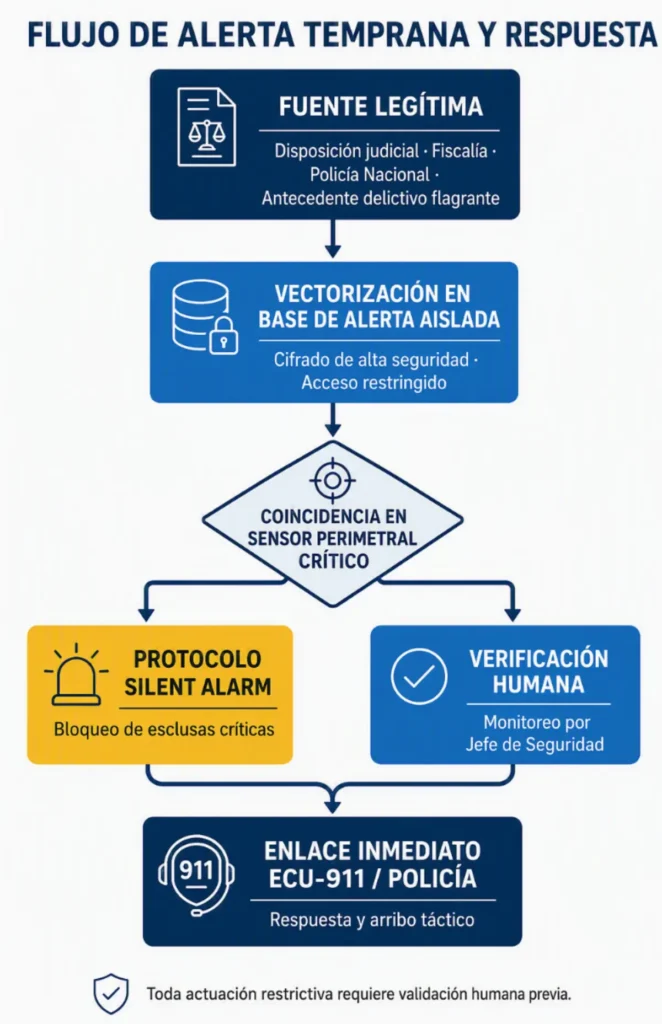
- Origen calificado de la información: La base de vectores de alerta (watch-list) no puede alimentarse de sospechas subjetivas o estigmatizaciones. Debe nutrirse exclusivamente de:
- Requerimientos y alertas emitidas por la Policía Nacional, Fiscalía General del Estado o el Servicio Nacional de Atención Integral a Personas Privadas de la Libertad (SNAI).
- Resoluciones judiciales de prohibición de acercamiento o captura.
- Registros de eventos delictivos previos debidamente judicializados ocurridos en la institución.
- 5.2. Almacenamiento, Resguardo Criptográfico y Segregación
- Prohibición de dato bruto en terminales: Siguiendo el Art. 4.8 y Art. 14 de la Resolución, el motor de comparación debe cargar exclusivamente la plantilla vectorial matemática cifrada (hashes o representaciones irreversibles). Las fotografías judiciales de origen se archivarán en un repositorio digital aislado bajo custodia del Oficial de Protección de Datos (DPO) y la Dirección de Seguridad, con doble factor de autenticación (2FA).
- Entorno cerrado e inmutable: La base de datos de alerta debe estar segregada del resto de sistemas informáticos de la clínica (ERP, historias clínicas o control ordinario de personal) y contar con registro de auditoría (logs no modificables) para certificar quién consultó, cargó o depuró cada registro.
- 5.3. Intervención Humana y Alerta Silenciosa (Art. 18 de la Resolución)
- Verificación humana obligatoria: Ante una coincidencia algorítmica (match) en los sensores de ingreso o esclusas, el sistema no debe ejecutar una acción pública o indiscriminada, sino generar una alerta silenciosa (silent alarm) en la consola del Centro de Control de Seguridad (CCTV).
- Validación por operador: Conforme al Art. 18, ninguna medida restrictiva o policial puede basarse únicamente en la decisión automatizada del software. El supervisor de seguridad debe cotejar la imagen en tiempo real y validar que no se trate de un falso positivo antes de proceder al escalamiento táctico.
- 5.4. Protocolo de Enlace con la Fuerza Pública
- Llamada prioritaria y despacho guiado: Una vez confirmada la coincidencia por el operador de seguridad, se activa el enlace directo con el Sistema Integrado de Seguridad (ECU-911) y la unidad policial asignada al sector, notificando la presencia del individuo requerido y su ubicación dentro del perímetro exterior o esclusa.
- Medidas de contención pasiva: Activación del bloqueo de esclusas hacia las áreas críticas (cuidados intensivos, salas de PPL, farmacia central) para evitar el avance de la persona mientras arriba el personal policial.
- Cadena de custodia de evidencias: La información biométrica, el fotograma del evento y los registros de auditoría se pondrán a disposición inmediata de la Policía Nacional y Fiscalía en cadena de custodia formal para respaldar la flagrancia o el procedimiento penal correspondiente.
- 5.5. Política de Depuración y Caducidad de Datos (Art. 12 y 14)
- Revisión periódica: Cada seis (6) meses, el Comité de Seguridad y el Oficial de Protección de Datos (DPO) auditarán la lista de alerta para eliminar y destruir de forma irreversible las plantillas vectoriales de personas cuyas medidas cautelares hayan cesado, cuyas investigaciones hayan sido archivadas o que ya hayan sido aprehendidas por las autoridades.